Weitbereichsleser mit bis zu 7 m Reichweite für Fahrzeuge und Windschutzscheiben-Transponder
Nummernschilderkennung als Alternative zur UHF-Identifikation
Berechtigte Kennzeichen zentral hinterlegt, jede Ein- und Ausfahrt protokolliert
Physischen Zugang elektronisch steuern und protokollieren - die Basis für KRITIS-Konformität. CRA-konform entwickelt, damit Sie als Betreiber leichter NIS2-konform sind.
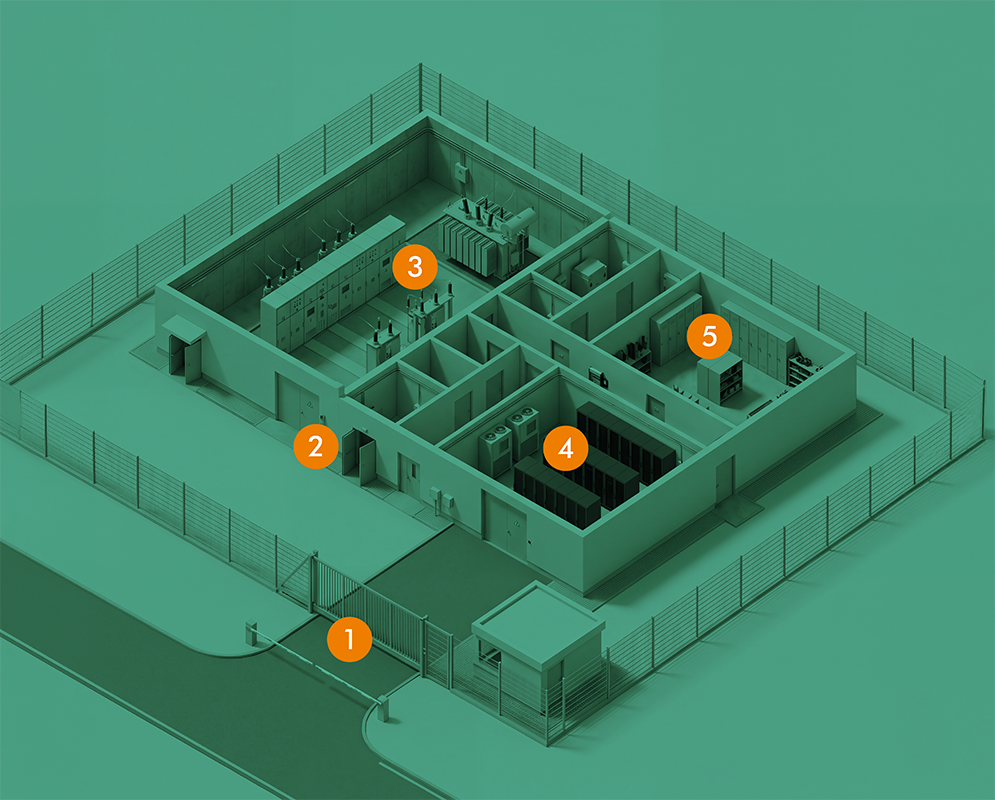
Wir betrachten physische Sicherheit nicht als einzelne Tür oder einzelnen Schlüsselschrank, sondern als durchgängiges Zutrittskonzept – vom Werkstor bis zum Schlüssel im Schrank. Dazu verbinden wir Zufahrtskontrolle, elektronische Zutrittslösungen, Server-Rack-Sicherung sowie Schlüssel- und Equipmentverwaltung zu einem System, in dem Berechtigungen zentral gesteuert und Zugriffe nachvollziehbar dokumentiert werden können. deister bietet dafür unter anderem RFID-basierte Zutrittskontrolle, elektronische Schließkomponenten und Schlüsselschränke mit zentraler Rechteverwaltung und Protokollierung.
Welche Lösung sinnvoll ist, hängt dabei von Ihrer bestehenden Infrastruktur ab. Unser Team betrachtet gemeinsam mit Ihnen Gelände, Eingänge, sensible Bereiche, Serverschränke sowie Schlüssel- und Equipmentprozesse und zeigt auf, wo Zugänge bereits ausreichend abgesichert sind – und wo sich Sicherheit, Nachvollziehbarkeit oder Verwaltungsaufwand noch verbessern lassen.
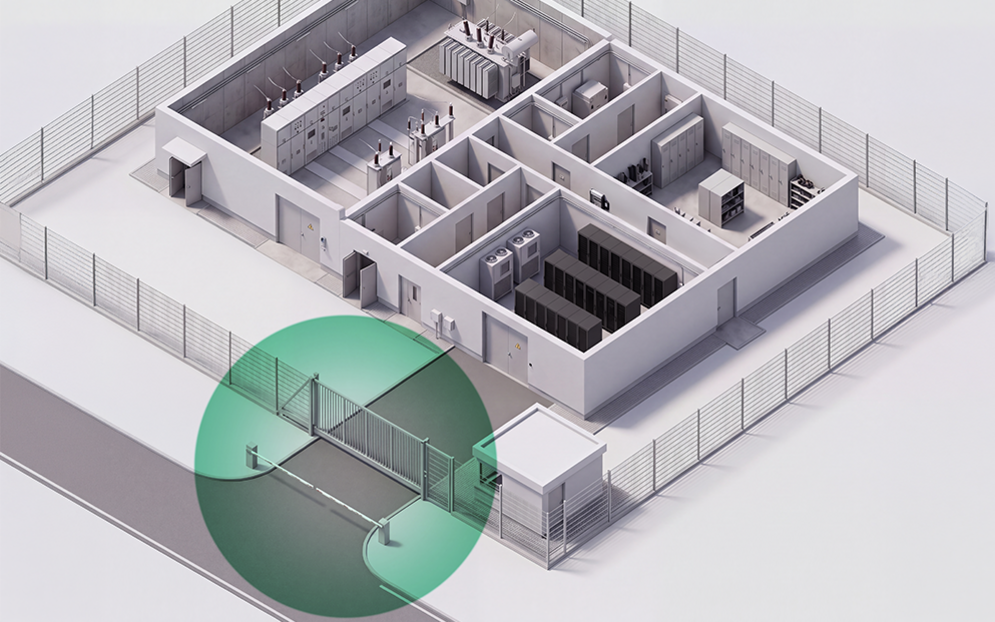
Weitbereichsleser mit bis zu 7 m Reichweite für Fahrzeuge und Windschutzscheiben-Transponder
Nummernschilderkennung als Alternative zur UHF-Identifikation
Berechtigte Kennzeichen zentral hinterlegt, jede Ein- und Ausfahrt protokolliert
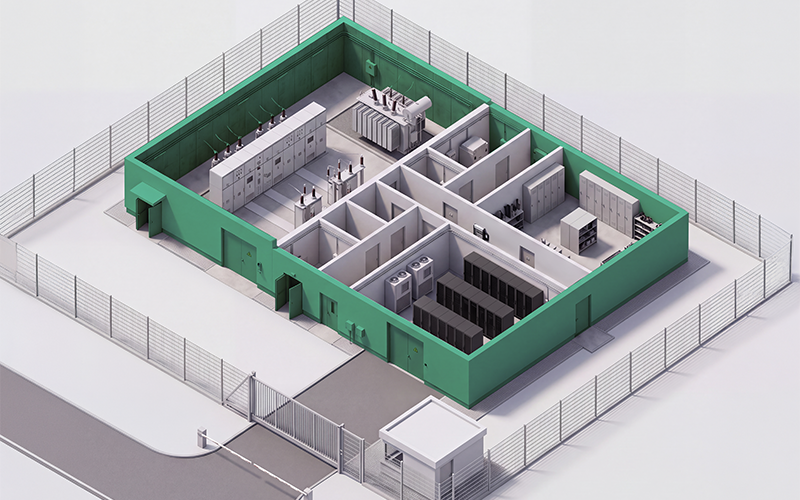
Elektronische Zutrittsleser für stark frequentierte Eingänge
Sichere RFID- und mobile Credentials
Zeitlich begrenzter Zugang per cipherQR
Jeder Zutritt wird elektronisch dokumentiert
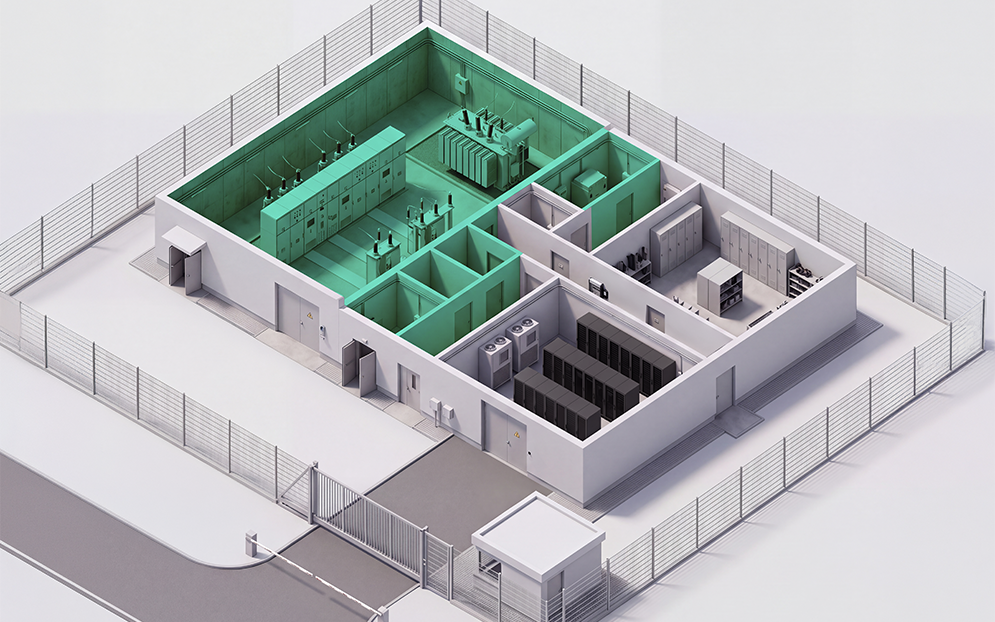
Elektronische Türbeschläge und Türzylinder
Kabellose Zutrittslösungen für bestehende Türen
Unterschiedliche Sicherheitsstufen je Bereich
Zentrale Verwaltung der Zutrittsrechte
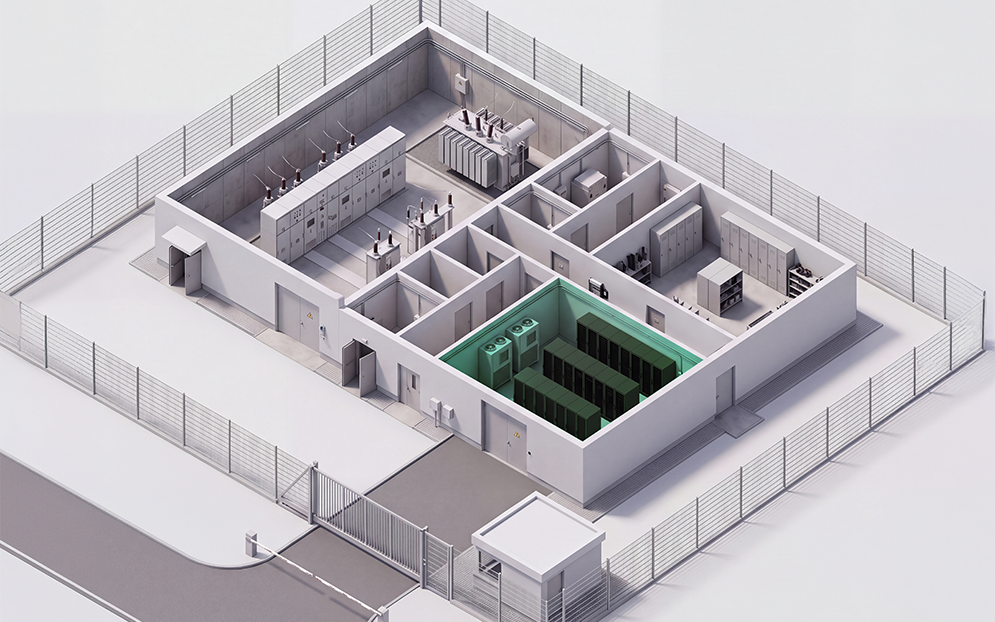
Zutrittskontrolle für Server- und Technikräume
Elektronisch gesicherte Server Racks
Nachvollziehbare Zugriffsprotokolle
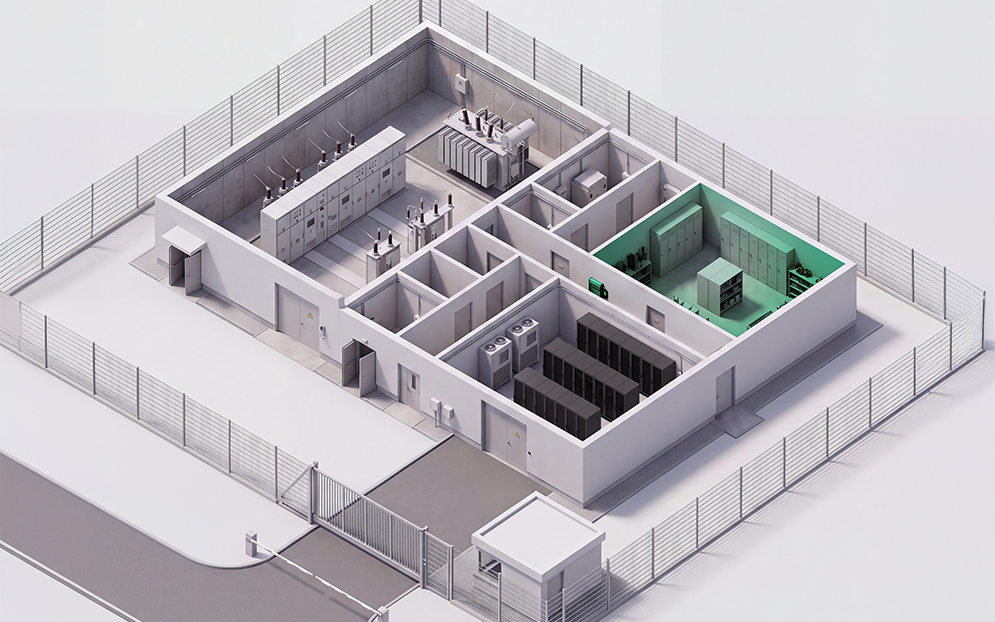
Elektronische Schlüssel- und Equipmentverwaltung
Automatische Dokumentation von Entnahme und Rückgabe
Zugriff nur für berechtigte Personen
Zentrale Übersicht über Verfügbarkeit und Nutzung
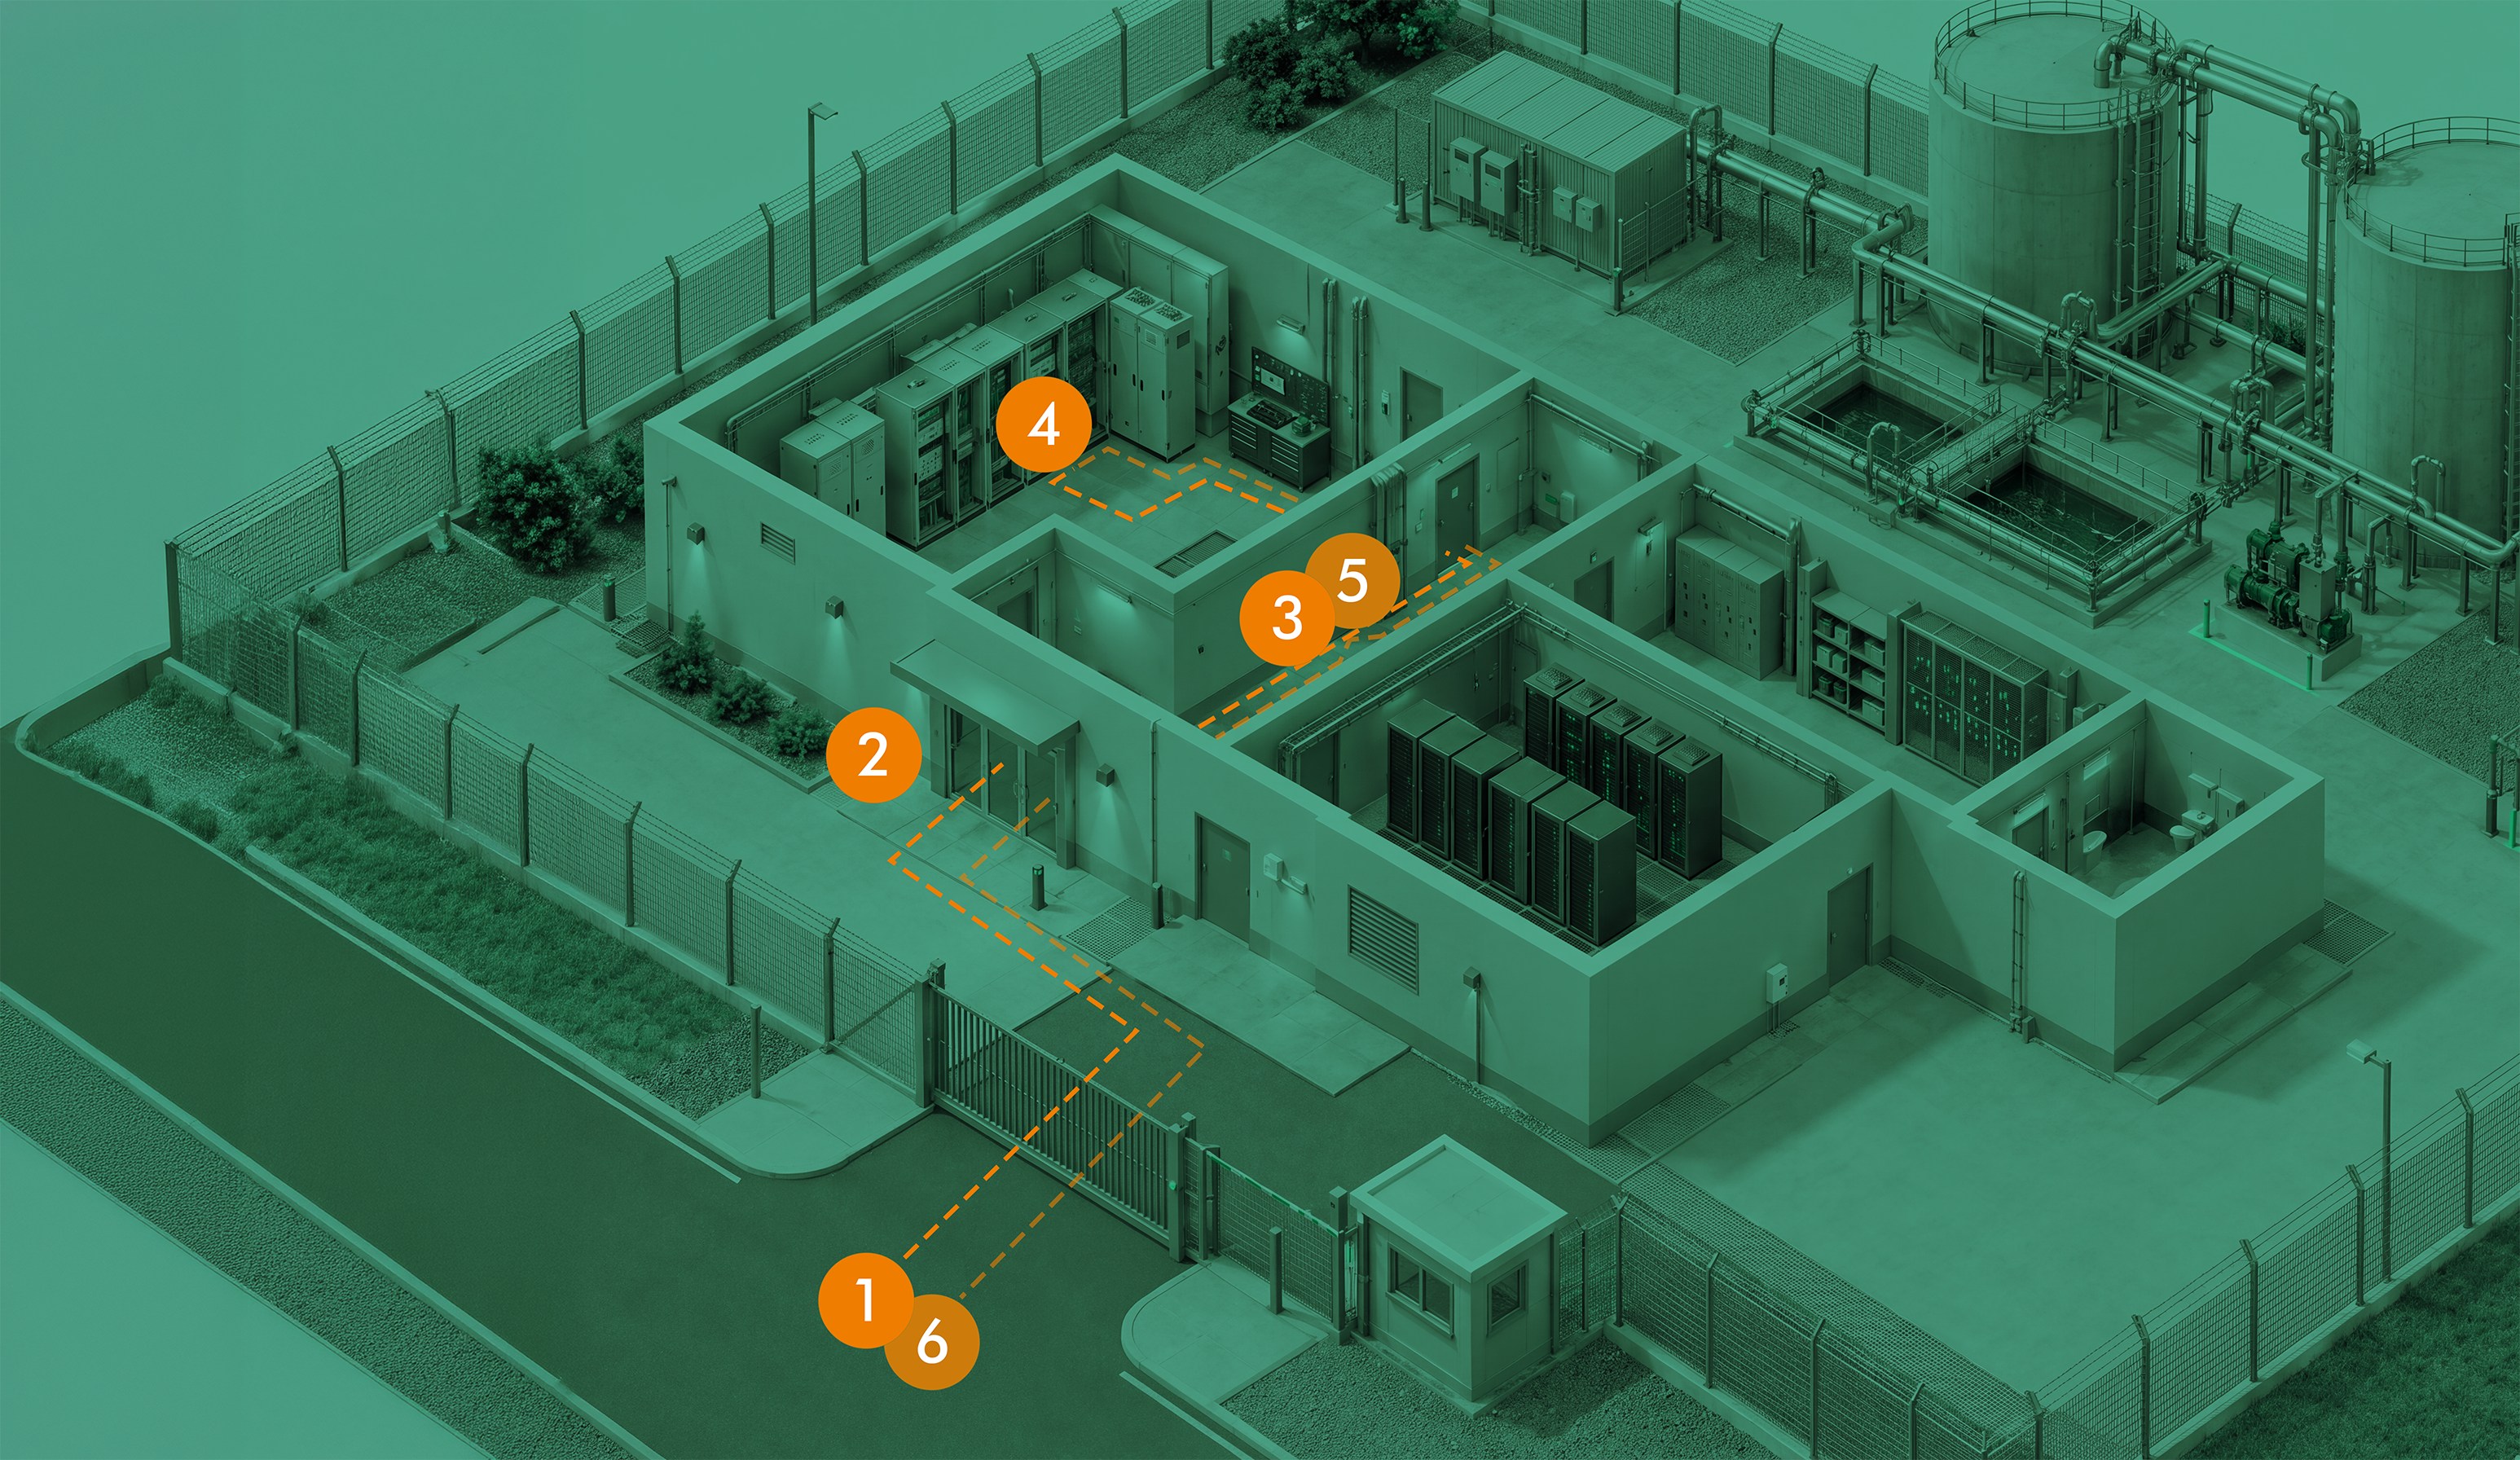
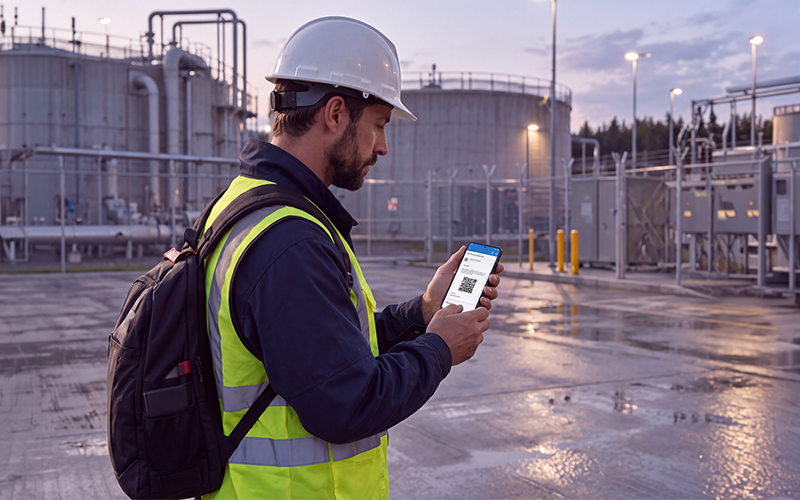
Der Dienstleister bekommt seinen persönlichen, zeitlich begrenzten cipherQR-Code vorab per E-Mail.
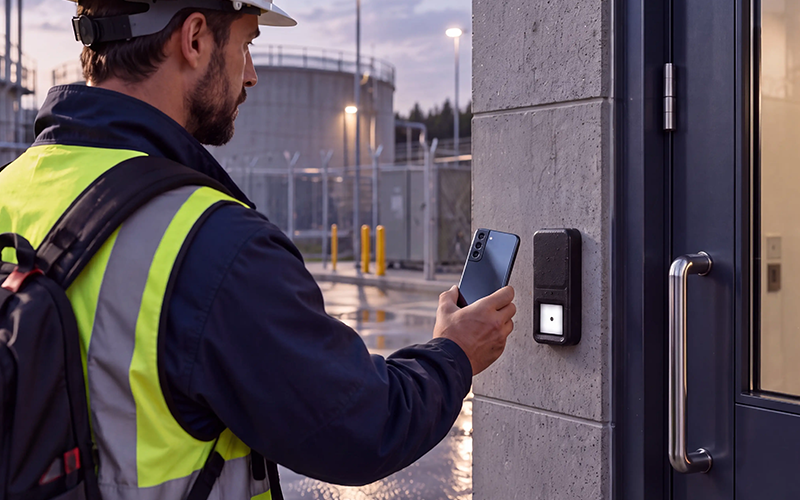
Am Perimeter wird der QR-Code geprüft. Nur wenn die hinterlegte Berechtigung gültig ist, wird der Zugang freigegeben.
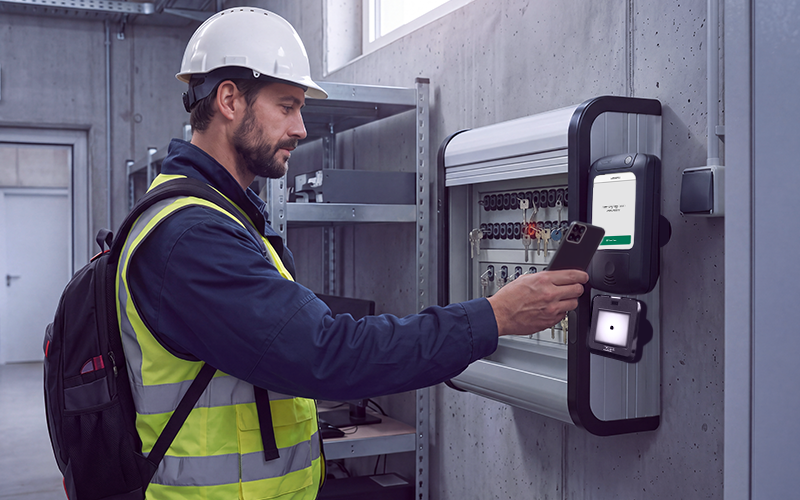
Benötigte Schlüssel oder Betriebsmittel werden elektronisch freigegeben und die Entnahme automatisch dokumentiert.
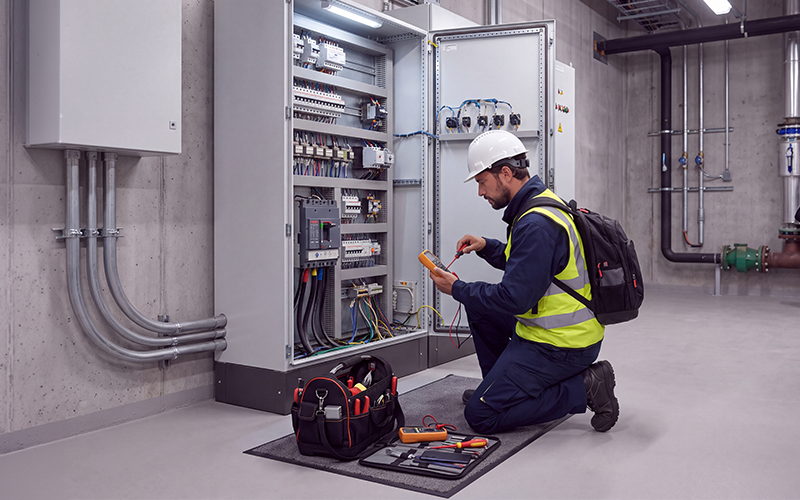
Der Dienstleister arbeitet nur innerhalb der vorgesehenen Bereiche und Berechtigungen.
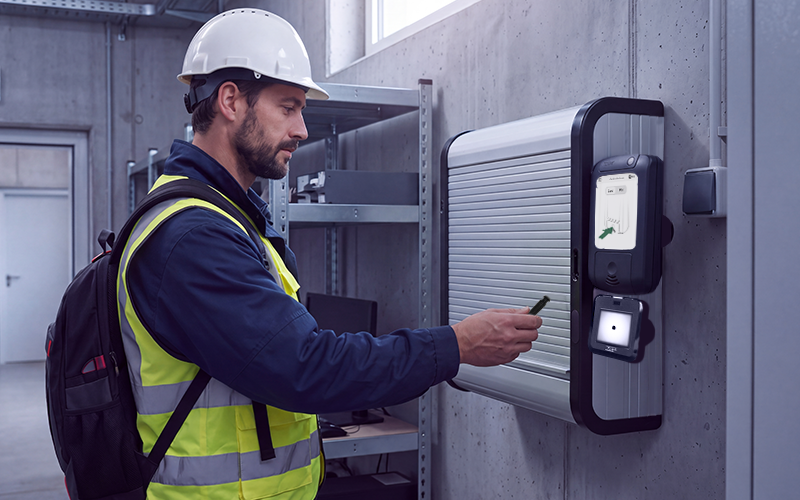
Beim Verlassen werden die relevanten Zugänge erneut protokolliert. Schlüssel und Equipment werden nachvollziehbar zurückgegeben.
Nach Ablauf des definierten Zeitfensters verliert der QR-Code automatisch seine Gültigkeit.
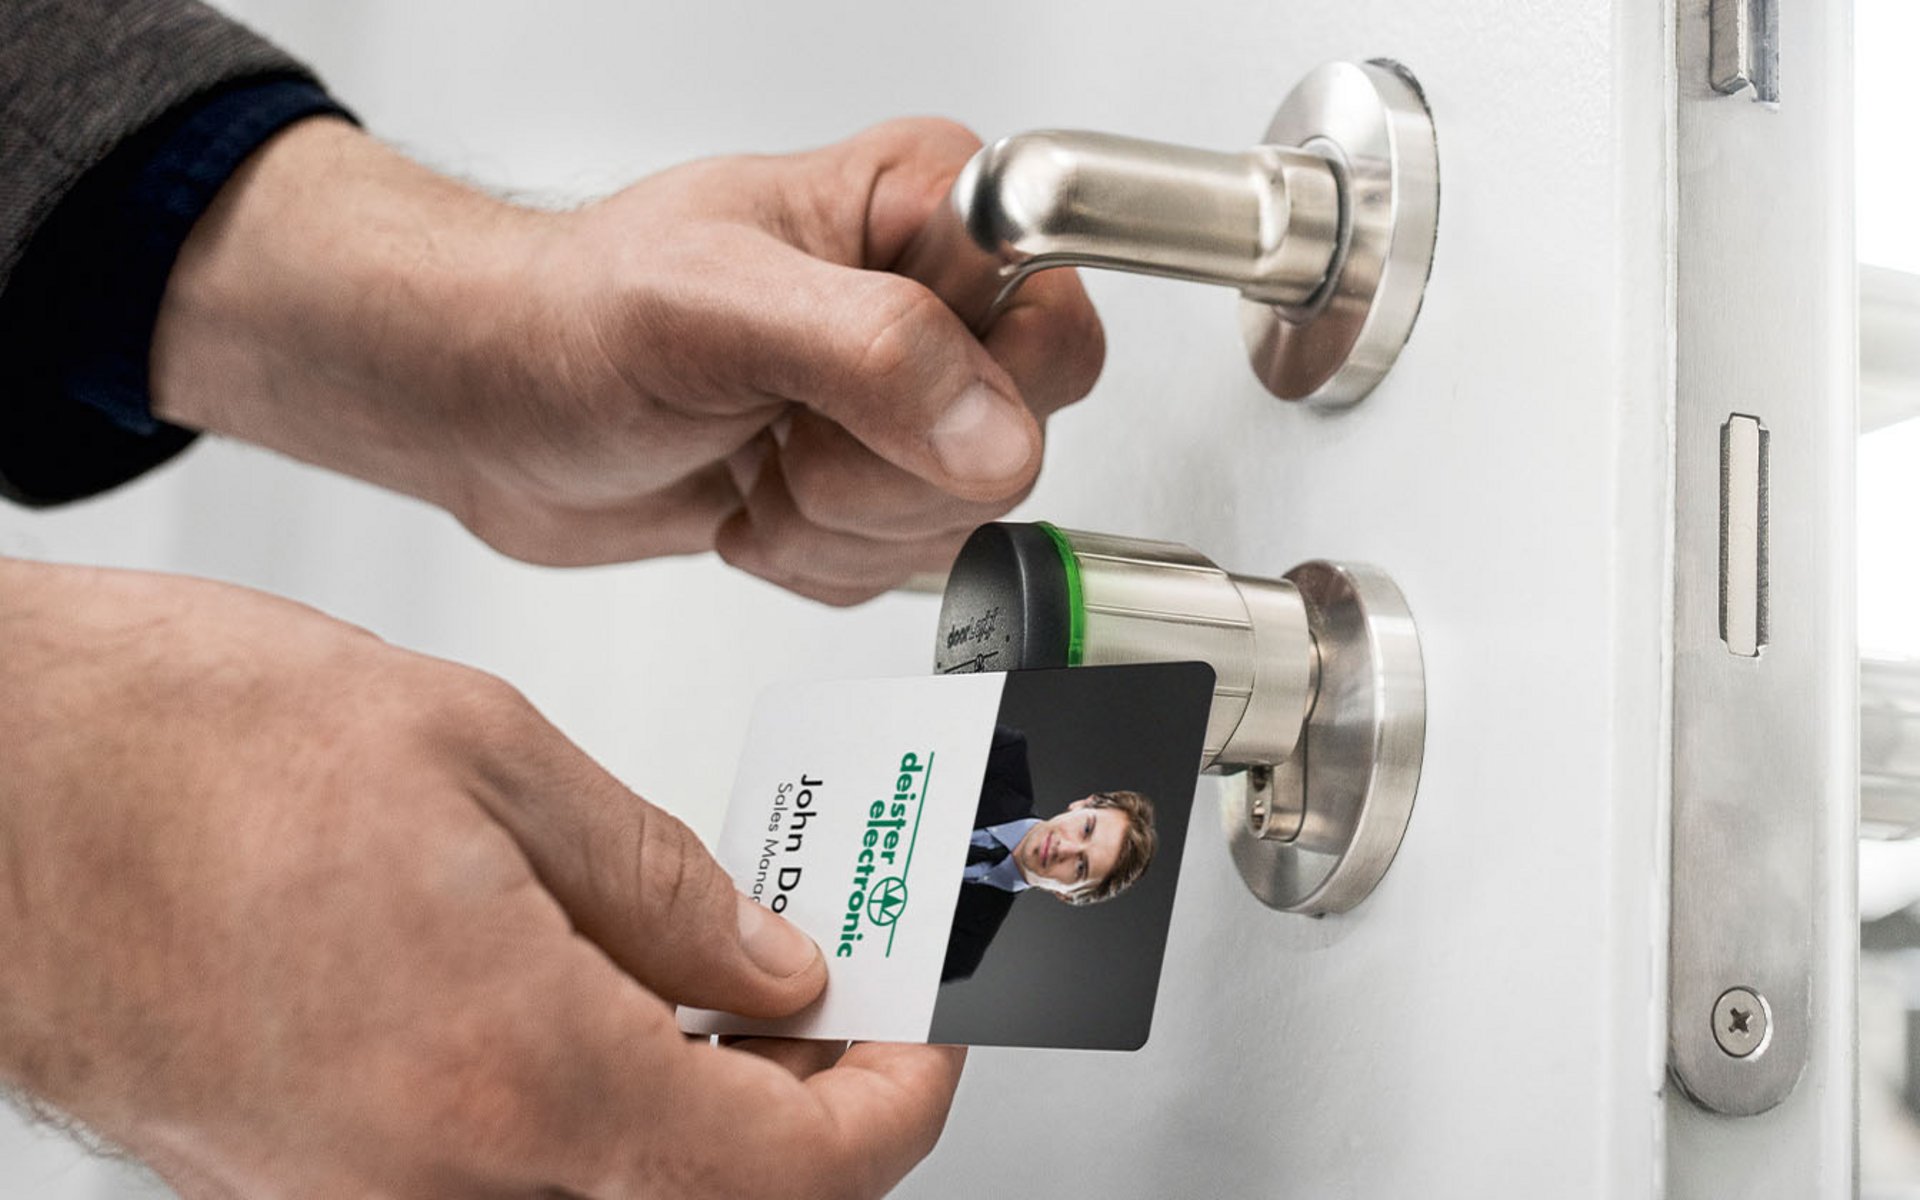
Das KRITIS-Dachgesetz verlangt von Betreibern kritischer Infrastruktur nachweisbare Maßnahmen zum Objektschutz: Zutrittskontrollen, Überwachung, Protokollierung (§13). Mechanische Schlösser erfüllen das nicht - Sie erzeugen keine Daten.
Mit unseren Systemen wird jeder Zugriff auf Gebäude, Bereiche und Schränke elektronisch gesteuert und protokolliert. Damit schaffen Sie die technische Grundlage, um diese Anforderung zu erfüllen und im Audit zu belegen.
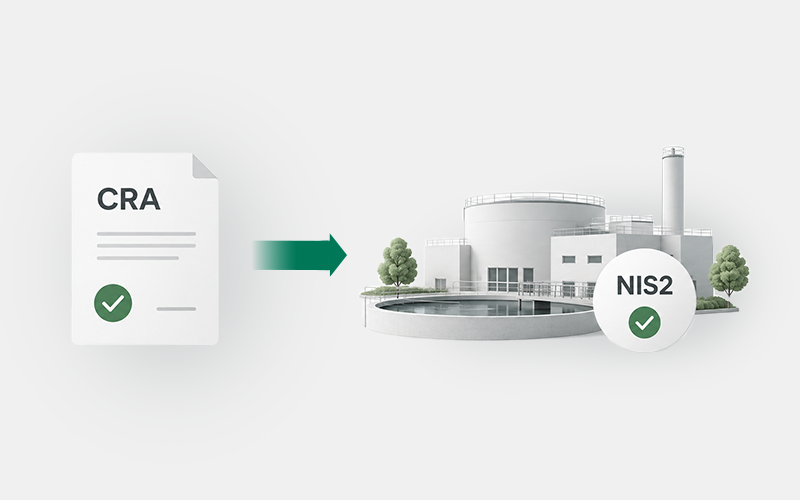
Wir entwickeln unsere Produkte konform zum Cyber Resilience Act: mit definiertem Schwachstellenmanagement und langfristiger Update-Versorgung.
Als Betreiber sind Sie im Rahmen von NIS2 auf genau diese Konformität Ihrer Lieferanten angewiesen - die Sorgfaltspflicht in der Lieferkette gehört zu Ihren gesetzlichen Pflichten. Mit deister-Systemen setzen Sie auf einen Hersteller, der diesen Teil bereits erfüllt.
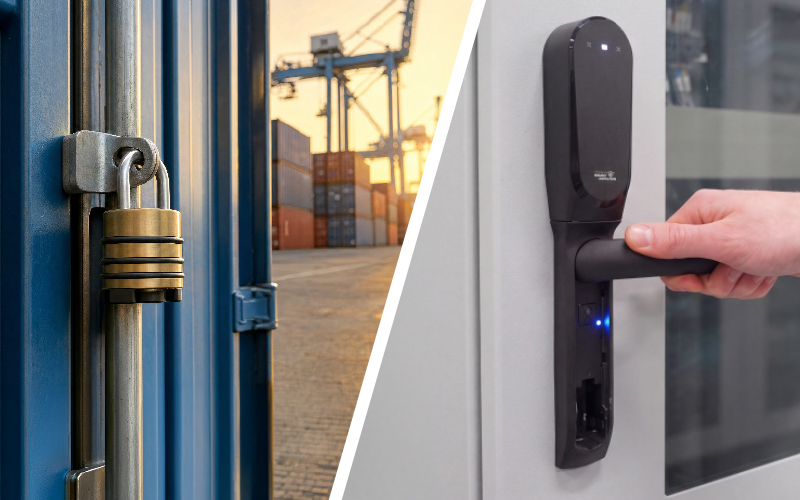
KRITIS und NIS2 betreffen 18 Sektoren – von Energie und Wasser über Gesundheit und Verkehr bis zu Rechenzentren, Verwaltung und Industrie. deister-Systeme laufen unter anderem bei Stadtwerken, Wasserwerken, Kliniken, Rechenzentren und Colocation, Verkehrsbetrieben, Behörden und in der Industrie.
Deshalb beginnt ein sinnvolles Zutrittskonzept nicht mit einem Produkt, sondern mit der Frage: Welche Personen benötigen wann Zugang zu welchen Bereichen, Schlüsseln und Betriebsmitteln?
Wir gehen diese Struktur gemeinsam mit Ihnen durch und zeigen, wo sich bestehende Lösungen sinnvoll ergänzen lassen.
Nein. NIS2-Konformität ist immer betreiberbezogen und umfasst unter anderem Risikomanagement, Meldeprozesse, Registrierung und Governance. Zutrittskontrolle deckt einen klar abgegrenzten Teil ab: physische Schutzmaßnahmen und deren Dokumentation.
deister unterstützt genau an dieser Stelle: Mit elektronischer Zutrittskontrolle, zentral verwalteten Berechtigungen und nachvollziehbaren Zugriffsprotokollen lassen sich physische Zugänge systematisch absichern und dokumentieren. Über Commander Connect können dabei Türen, Schlüssel und weitere deister-Systeme zentral verwaltet und ausgewertet werden.
Im BSIG sind insbesondere Maßnahmen zu Zugriffskontrolle und zum Management von IKT-Systemen, -Produkten und -Prozessen sowie zur Multi-Faktor-Authentifizierung relevant.
Für die praktische Umsetzung bedeutet das beispielsweise: Zutrittsrechte gezielt nach Person, Bereich und Zeitfenster vergeben, besonders sensible Bereiche zusätzlich absichern und Zugriffe nachvollziehbar dokumentieren. deister verbindet dafür elektronische Leser, Schließsysteme und zentrale Rechteverwaltung zu einem durchgängigen Zutrittskonzept.
NIS2 adressiert die Cyber- und Informationssicherheit, während das KRITIS-Dachgesetz die physische Resilienz kritischer Anlagen in den Mittelpunkt stellt. § 13 nennt unter anderem bauliche und technische Sicherungsmaßnahmen, Überwachung der Umgebung, Detektion und Zugangskontrollen.
deister unterstützt Betreiber dabei, diese physische Schutzebene elektronisch abzubilden – vom Perimeter und der Gebäudehülle bis zu sensiblen Innenbereichen, Serverschränken sowie Schlüssel- und Equipmentprozessen. So können Zugänge nicht nur gesteuert, sondern auch nachvollziehbar dokumentiert werden.
Das hängt davon ab, wer den Serverraum betreten darf. Sobald Reinigung, Haustechnik, Fremdfirmen oder mehrere Nutzergruppen Zugang haben, kann die Tür zum Serverraum allein als Sicherheitsgrenze nicht ausreichen. Mit dem deister SRL 1 lässt sich deshalb zusätzlich der Zugriff auf einzelne Serverschränke elektronisch absichern und protokollieren.
Der Cyber Resilience Act stellt verbindliche Cybersicherheitsanforderungen an Produkte mit digitalen Elementen. Die vollständige Anwendung beginnt am 11. Dezember 2027; die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle gelten bereits seit 11. September 2026. Hersteller müssen unter anderem Schwachstellen während des Supportzeitraums behandeln und Sicherheitsanforderungen über den Produktlebenszyklus berücksichtigen.
Für Betreiber lohnt sich deshalb schon bei der Beschaffung der Blick auf den Hersteller: Wie werden Schwachstellen behandelt? Wie werden Sicherheitsupdates bereitgestellt? Und wie lange wird das Produkt unterstützt? deister entwickelt seine vernetzten Systeme mit Blick auf diese Anforderungen und auf eine langfristige, updatefähige Nutzung.
Wichtig: Die CRA-Meldepflichten können auch Produkte betreffen, die bereits vor dem 11. Dezember 2027 auf dem EU-Markt bereitgestellt wurden. Die übrigen CRA-Pflichten gelten für solche älteren Produkte grundsätzlich nur dann, wenn sie ab diesem Zeitpunkt wesentlich verändert werden.
In vielen Fällen ist kein vollständiger Austausch erforderlich.
deister-Lösungen lassen sich stufenweise in bestehende Infrastrukturen integrieren. Elektronische Zylinder, Beschläge und Leser können gezielt dort eingesetzt werden, wo aus der Risikoanalyse ein höherer Schutzbedarf entsteht. Bestehende Bereiche können dadurch Schritt für Schritt modernisiert werden, anstatt die gesamte Anlage auf einmal zu ersetzen.
Zutritts- und Entnahmedaten können personenbezogene Daten sein. Zweckbindung, Speicherfristen, Auswertungstiefe und gegebenenfalls die Beteiligung des Betriebsrats sollten deshalb bereits vor Einführung des Systems festgelegt werden.
Commander Connect unterstützt dabei die technische Verwaltung und Auswertung: Rechte, Zutritte, Schlüssel und weitere Ressourcen können zentral verwaltet und Berichte individuell konfiguriert werden. Flexible Reports lassen sich gezielt zusammenstellen und automatisiert bereitstellen.
Welche Daten wie lange gespeichert und ausgewertet werden dürfen, bleibt jedoch eine organisatorische und rechtliche Entscheidung des Betreibers.
Nicht jede Tür und nicht jeder Bereich benötigt dieselbe Technik. Deshalb betrachtet deister gemeinsam mit Ihnen die bestehende Infrastruktur – vom Perimeter über Gebäude und sensible Innenbereiche bis zu Serverschränken, Schlüsseln und Equipment. So lässt sich erkennen, wo bereits ausreichende Maßnahmen bestehen und an welchen Stellen sich Zutrittskontrolle, Nachvollziehbarkeit oder Berechtigungsmanagement sinnvoll verbessern lassen.
Wo gibt es bei Ihnen noch Lücken in der Protokollierung, wo haben Sie noch keine technische Lösung finden können, wo lassen sich Abläufe optimieren? Wir beraten Sie gerne: Kostenfrei, ohne Verkaufsgespräch, remote oder vor Ort.